Prevara z e-pošto: "direktor zahteva nakazilo" — kako prepoznati BEC napad
Gre za ponarejena e-poštna sporočila, ki hočejo prepričati prejemnika, da so prišla od direktorja in da je treba čim prej nakazati sredstva.
Povzetek
- Gre za BEC prevaro (Business Email Compromise): ponarejeno sporočilo, ki se izdaja za direktorja in zahteva nujno nakazilo v tujino.
- Najbolj zanesljivo znamenje: naslov pošiljatelja se ne sklada z domeno podjetja.
- Sporočilo izbrišite, ne prepošiljajte ga, in z direktorjem dogovorite protokol avtorizacije nujnih plačil.
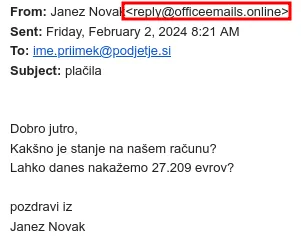
V zgornjem primeru je z rdečo označen najbolj ključen del sporočila, na katerega morate biti pozorni.
Kot lahko vidite, je ime pošiljatelja lahko dejansko ime zaposlenega, lahko je celo navedeno pravilno ime direktorja podjetja, vendar pa sam naslov, iz katerega je prišlo sporočilo, ni pravilen. Imena in e-poštne naslove je namreč zelo preprosto pridobiti na uradni spletni strani podjetja ali raznih spletnih katalogih podjetij in kontaktov. Naslov pošiljatelja pa se namreč ne sklada z domeno podjetja (v tem primeru “podjetje.si”). E-poštnih naslovov namreč ni mogoče kar tako ponarediti oz. zlorabiti (vsaj če ima podjetje pravilno skonfiguriran e-poštni strežnik in urejene DNS zapise).
Kako ukrepamo ob prejetju
Sporočilo preprosto izbrišite. Sporočila ne prepošiljajte naprej ostalim prejemnikom, če pa vseeno želite to storiti, potem ne posredujte dejanskega sporočila, ampak naredite zaslonski posnetek sporočila in posredujte naprej le slednjega.
Priporočljivo je tudi, da o prejetem sporočilu obvestite IT oddelek ali osebe, odgovorne za delovanje in nastavitve e-pošte. Nimate interne IT ekipe? Z IT podporo za podjetja te nastavitve spremlja in vzdržuje zunanji partner.
Ali je možno takšna sporočila preprečiti
Na kratko, ne, žal takšnih sporočil trenutno ni mogoče popolnoma preprečiti (vsaj če ne želimo povečati števila napačno zaznanih SPAM sporočil). Vendar pa lahko uvedemo ukrepe, da se takšna sporočila redkeje znajdejo v našem nabiralniku.
Spodaj je seznam ukrepov, s katerimi lahko omilite takšna in podobna sporočila:
- Preverimo, ali je konfiguracija e-poštnega strežnika ustrezna,
- posodobimo varnostne nastavitve e-poštnega strežnika,
- uredimo DNS zapise skladno z navodili e-poštnega strežnika (SPF in DKIM),
- preverimo filtre za nezaželjeno pošto (SPAM filtre),
- uredimo digitalno podpisovanje e-poštnih pošiljateljev s certifikati.
Več o varni e-pošti si preberite na strani gostovana e-pošta.
Zaključna beseda
Vsak dan se pojavljajo nove metode in pristopi za podobne prevare, tehnologija pa jih žal ne dohiteva.
Ker gre v opisanem primeru za finančna sredstva in posledično oškodovanje podjetja, pa priporočamo še naslednje ukrepe:
- Z direktorjem (oz. osebo pooblaščeno za transakcije) se dogovorite za protokol avtorizacije v primeru nujnih plačil (seznam oseb, potrditev prek telefona, varnostno geslo, …),
- dogovorite se za redne varnostne preglede kritičnih storitev, protokolov in ukrepov.
Dodatni viri
- Varni na internetu: Ali lahko danes plačamo
- Google Support (EN) Help prevent spoofing and spam with SPF

Želite stopiti v stik?
Stopite v stik z nami, če želite izvedeti več o naših IT rešitvah in o tem, kako lahko pomagamo vašemu podjetju.